 AutoSmart Leitfäden
Was dieser Leitfaden abdeckt
Die Regeln der VAE zum Telefonmarketing (August 2024) werden bereits durchgesetzt: Werbeanrufe nur von 9 bis 18 Uhr (9 am bis 6 pm), von registrierten Nummern und unter Beachtung des Do-Not-Call-Registers, mit Bußgeldern bis zu 150.000 AED. Das PDPL ist geltendes Recht, aber seine Bußgelder warten auf Durchführungsverordnungen; danach haben Unternehmen nur 6 Monate zur Umsetzung.
Dieser Leitfaden behandelt die 5 Datenstandards, bei denen Sie jetzt handeln sollten, mit 14 Kontrollpunkten: Regeln zum Telefonmarketing, Einwilligung und Rechtsgrundlage, Kundenrechte, Sicherheit und Meldung von Datenpannen sowie die Datenschutzgesetze der Freizonen (DIFC und ADGM).
Die 5 Standards zum Datenschutz
Öffnen Sie einen Standard, um das Gesetz dahinter, die Prüfinhalte, die möglichen Kosten und die Nachweise zu sehen. Ideale Behebungsfristen gelten ab dem Einreichen des Audits.
DP-01Regeln zum Telefonmarketing eingehalten72 Stunden
- Das Gesetz
- Bundesgesetzesdekret Nr. 45 von 2021 (PDPL) · Kabinettsbeschluss Nr. 56 von 2024 (Telefonmarketing) · Kabinettsbeschluss 56/2024 zum Telefonmarketing: zugelassene Nummern, 9 bis 18 Uhr (9 am bis 6 pm), Do-Not-Call-Register, aufgezeichnete Anrufe
- Was wir prüfen
- Werbeanrufe für Verkauf und Service erfolgen nur zwischen 9 und 18 Uhr (9 am bis 6 pm), von registrierten lokalen Nummern, nie an Nummern im Do-Not-Call-Register, und die Anrufe werden aufgezeichnet.
- Was es kosten kann
- Bis zu 150.000 AED, dazu Aussetzung der Marketingaktivitäten.
- Nachweis
- Anrufprotokolle
DP-02Einwilligung und Rechtsgrundlage30 Tage
- Das Gesetz
- Bundesgesetzesdekret Nr. 45 von 2021 (PDPL) · Kabinettsbeschluss Nr. 56 von 2024 (Telefonmarketing) · Einwilligung und rechtmäßige Verarbeitung nach dem PDPL
- Was wir prüfen
- Kundendaten werden mit klarer Einwilligung oder auf einer anderen Rechtsgrundlage erhoben, und Kunden erfahren, was erhoben wird, warum und an wen es weitergegeben wird (Vertreter, Kreditgeber, Versicherer).
- Was es kosten kann
- Die Bußgelder werden per Kabinettsbeschluss festgelegt. Mangelhafte Einwilligungen führen schon heute zu Bußgeldern im Telefonmarketing.
- Nachweis
- Formulare + Verarbeitungsverzeichnis
DP-03Kundenrechte30 Tage
- Das Gesetz
- Bundesgesetzesdekret Nr. 45 von 2021 (PDPL) · Kabinettsbeschluss Nr. 56 von 2024 (Telefonmarketing) · Rechte auf Auskunft, Berichtigung, Löschung und Widerspruch nach dem PDPL
- Was wir prüfen
- Kunden können ihre Daten anfordern, berichtigen oder löschen lassen und dem Marketing widersprechen, und der Händler antwortet zügig.
- Was es kosten kann
- Unbeantwortete Anfragen werden zu Beschwerden bei der Datenbehörde.
- Nachweis
- Anfrageprotokoll
DP-04Sicherheit und Meldung von Datenpannen24 Stunden
- Das Gesetz
- Bundesgesetzesdekret Nr. 45 von 2021 (PDPL) · Kabinettsbeschluss Nr. 56 von 2024 (Telefonmarketing) · Datensicherheit und Meldung von Datenpannen nach dem PDPL
- Was wir prüfen
- Kundendaten (Emirates IDs, Führerscheine, Bankdaten) sind durch Zugriffskontrollen und sichere Aufbewahrung geschützt, und Datenpannen werden der Datenbehörde und den betroffenen Kunden gemeldet.
- Was es kosten kann
- Eine Datenpanne zieht Maßnahmen der Datenbehörde und Forderungen von Kunden nach sich.
- Nachweis
- Fotos und Einstellungen
DP-05Datenschutzgesetze der Freizonen30 Tage
- Das Gesetz
- Bundesgesetzesdekret Nr. 45 von 2021 (PDPL) · Kabinettsbeschluss Nr. 56 von 2024 (Telefonmarketing) · DIFC Data Protection Law 2020 · ADGM Data Protection Regulations 2021 (Bußgelder bereits in Kraft)
- Was wir prüfen
- Jede Gesellschaft im DIFC oder ADGM (z. B. ein Regionalbüro oder eine Finanzierungssparte) befolgt das eigene Datenschutzrecht der Freizone, einschließlich Registrierung und Gebühren.
- Was es kosten kann
- Bußgelder in DIFC und ADGM gelten schon jetzt, ohne auf die Bundesverordnungen zu warten.
- Nachweis
- Übersicht der Gesellschaften
So führen Sie ein Audit zu Datenschutz und Telefonmarketing in den VAE durch, Schritt für Schritt
- Prüfen, was gilt. Erfassen Sie Verkaufsanrufe, CRM, Verkaufsakten und Gesellschaften der Gruppe, auch solche im DIFC oder ADGM, wo Datenschutzgesetze bereits gelten.
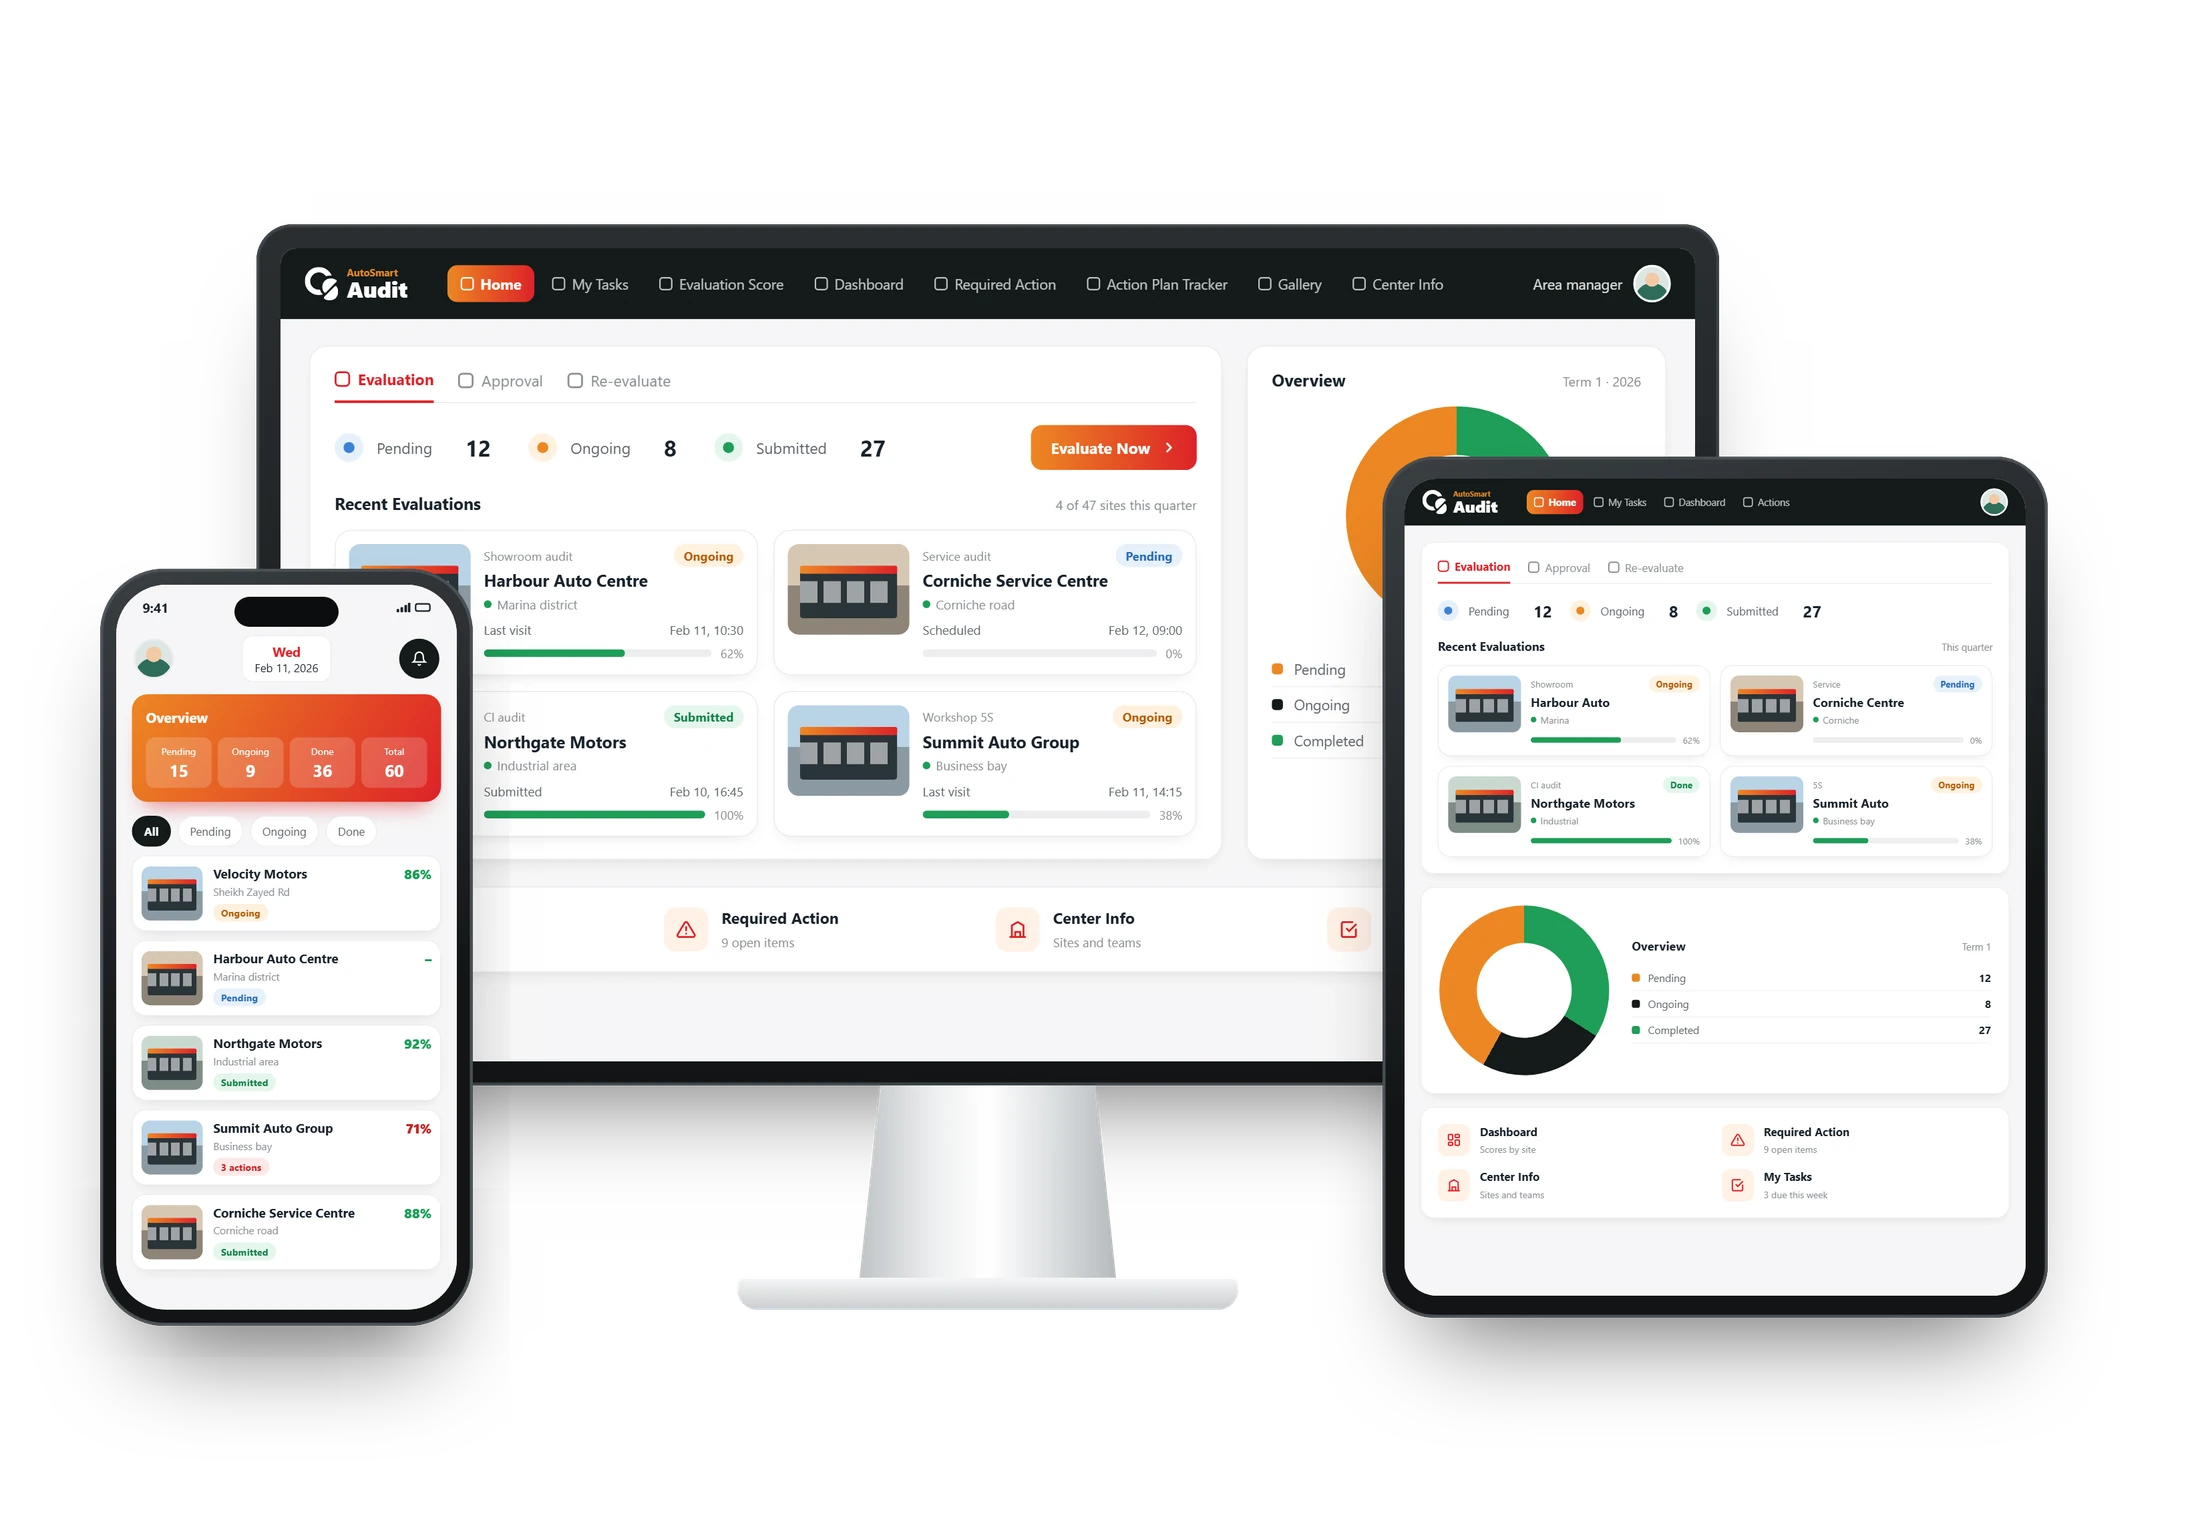
- Den Betrieb begehen, Standard für Standard. Bewerten Sie jeden der 14 Kontrollpunkte mit Erfüllt, Nicht erfüllt oder Nicht zutreffend. „Nicht zutreffend“ nur, wo der Standard es ausschließt, mit dokumentierter Begründung. Prüfen Sie Anrufprotokolle gegen die erlaubten Zeiten und das Do-Not-Call-Register und prüfen Sie Stichproben von Einwilligungsnachweisen im CRM.
- Nachweise erfassen. Ein „Erfüllt“ zählt nur mit einem Nachweis, der zum Zeitpunkt des Audits erfasst wurde: Anrufprotokolle, registrierte Anrufernummern, Einwilligungsnachweise und die Art der Aufbewahrung von Ausweiskopien.
- Jede Abweichung bekommt eine verantwortliche Person und eine Frist. Halten Sie fest, was Sie gesehen haben und wer für die Behebung verantwortlich ist. Jeder Standard hat eine ideale Behebungsfrist von 24 Stunden bis 30 Tagen, gerechnet ab dem Einreichen des Audits (siehe Tabelle oben).
- Beheben und nachweisen. Der Betrieb behebt die Ursache und lädt einen Nachweis hoch; der Auditor prüft den Nachweis, bevor er die Feststellung schließt.
- Beim nächsten Audit erneut prüfen. Bestätigen Sie, dass geschlossene Feststellungen geschlossen bleiben, und suchen Sie dieselbe Abweichung in Ihren anderen Betrieben, damit sich eine Lücke nicht im ganzen Netz wiederholt.
Für wen dieser Leitfaden ist
- Geschäftsführung und Betriebsleitung
- Verkaufs- und CRM-Leitungen
- Auditoren
Ein Nachschlagedokument, keine Rechtsberatung. Bußgelder und Regeln ändern sich: Prüfen Sie den aktuellen Text bei der Behörde oder Ihrer Rechtsberatung, bevor Sie handeln.