 Guías de AutoSmart
Qué abarca esta guía
Los concesionarios guardan permisos de conducir, nóminas, datos bancarios, direcciones y datos de vehículos y de telemática. Desde febrero de 2026, las multas por infracciones de marketing y cookies tienen el mismo máximo que el UK GDPR: 17,5 millones de libras o el 4 % de la facturación.
Esta guía abarca 7 estándares de datos con 20 puntos de control: el consentimiento de marketing, el consentimiento de cookies, el aviso de privacidad y la base jurídica, las solicitudes de acceso de los interesados, la seguridad y la notificación de brechas, la conservación y la eliminación, y la tasa de la ICO.
Los 7 estándares de protección de datos
Abra un estándar para ver la ley que lo respalda, qué se revisa, cuánto puede costar y las evidencias. Los plazos ideales de corrección se cuentan desde el envío de la auditoría.
DAT-01Consentimiento de marketingInmediato
- La ley
- UK GDPR · Data Protection Act 2018 · PECR 2003 modificado por la Data (Use and Access) Act 2025 · PECR, regs. 21 y 22: marketing electrónico · reglas del soft opt-in
- Qué revisamos
- Los correos electrónicos y mensajes de texto de marketing solo se envían a clientes que han dado su consentimiento, o a clientes existentes con el soft opt-in y una forma fácil de darse de baja cada vez. El consentimiento nunca se impone a través de los términos y condiciones.
- Cuánto puede costar
- Las multas por marketing tenían un límite de 500 000 £. Desde feb. 2026 llegan a 17,5 M£ o el 4 % de la facturación.
- Evidencia
- Registros de consentimiento + resultados de las pruebas
DAT-02Consentimiento de cookies7 días
- La ley
- UK GDPR · Data Protection Act 2018 · PECR 2003 modificado por la Data (Use and Access) Act 2025 · PECR, reg. 6: cookies y tecnologías similares (con exenciones de la DUAA para algunas analíticas)
- Qué revisamos
- El sitio web pide permiso antes de instalar cookies no esenciales (publicidad, seguimiento), con la opción de “rechazar” tan fácil como la de “aceptar”, y no activa etiquetas antes de que se haga una elección.
- Cuánto puede costar
- Las infracciones de cookies entran ahora en el límite de 17,5 M£ / 4 %, y todos los sitios web y portales de los concesionarios están a la vista de la ICO.
- Evidencia
- Prueba en el navegador + capturas de pantalla
DAT-03Aviso de privacidad y base jurídica30 días
- La ley
- UK GDPR · Data Protection Act 2018 · PECR 2003 modificado por la Data (Use and Access) Act 2025 · UK GDPR, artículos 5, 6, 13 y 14: transparencia y base jurídica
- Qué revisamos
- Cuando se recogen los datos, se informa a los clientes de qué se recoge, para qué, la base jurídica, con quién se comparte (entidades de crédito, fabricante, aseguradoras) y cuánto tiempo se conserva.
- Cuánto puede costar
- Los fallos de transparencia están en el nivel superior: hasta 17,5 M£ o el 4 % de la facturación.
- Evidencia
- Avisos + registro de actividades de tratamiento
DAT-04Solicitudes de acceso de los interesados7 días
- La ley
- UK GDPR · Data Protection Act 2018 · PECR 2003 modificado por la Data (Use and Access) Act 2025 · UK GDPR, artículos 12 y 15 a 22: derechos de los interesados
- Qué revisamos
- Las solicitudes de acceso, rectificación o supresión se reconocen en cualquier forma, se registran y se responden en el plazo de un mes (prorrogable solo cuando se permite).
- Cuánto puede costar
- Los plazos incumplidos dan lugar a reclamaciones ante la ICO y a requerimientos de cumplimiento, con multas de hasta 17,5 M£.
- Evidencia
- Registro de solicitudes
DAT-05Seguridad y notificación de brechas24 horas
- La ley
- UK GDPR · Data Protection Act 2018 · PECR 2003 modificado por la Data (Use and Access) Act 2025 · UK GDPR, artículos 32 a 34: seguridad del tratamiento y notificación de brechas de datos personales
- Qué revisamos
- Los datos de los clientes están protegidos (control de acceso, MFA, cifrado, archivos en papel bajo llave), y las brechas se notifican a la ICO en un plazo de 72 horas cuando es obligatorio.
- Cuánto puede costar
- La seguridad deficiente se multa en el nivel inferior (hasta 8,7 M£ o el 2 %), y una brecha trae además reclamaciones de los clientes.
- Evidencia
- Configuración + fotos + procedimiento
DAT-06Conservación y eliminación30 días
- La ley
- UK GDPR · Data Protection Act 2018 · PECR 2003 modificado por la Data (Use and Access) Act 2025 · UK GDPR, artículo 5(1)(e): limitación del plazo de conservación
- Qué revisamos
- Hay un calendario de conservación para los datos de ventas, financiación, servicio y marketing, y los registros antiguos se eliminan o se destruyen según el calendario.
- Cuánto puede costar
- Conservar los datos demasiado tiempo es una infracción de un principio en el nivel superior: hasta 17,5 M£ o el 4 %.
- Evidencia
- Calendario + certificados
DAT-07Tasa de la ICO pagada7 días
- La ley
- UK GDPR · Data Protection Act 2018 · PECR 2003 as amended by the Data (Use and Access) Act 2025 · Data Protection (Charges and Information) Regulations 2018
- Qué revisamos
- El concesionario (cada entidad jurídica) paga a la ICO la tasa anual de protección de datos y mantiene actualizados sus datos de registro.
- Cuánto puede costar
- No pagar la tasa supone una sanción fija de hasta 4350 £ y pone a la empresa en el punto de mira de la ICO.
- Evidencia
- Capturas de pantalla del registro
Cómo realizar una auditoría de protección de datos y marketing en el Reino Unido, paso a paso
- Confirme qué se aplica. Identifique los canales de marketing, el sitio web, los expedientes de venta, el CRM y los datos de servicio, incluidos los datos compartidos con los fabricantes en virtud de los acuerdos con el fabricante (OEM).
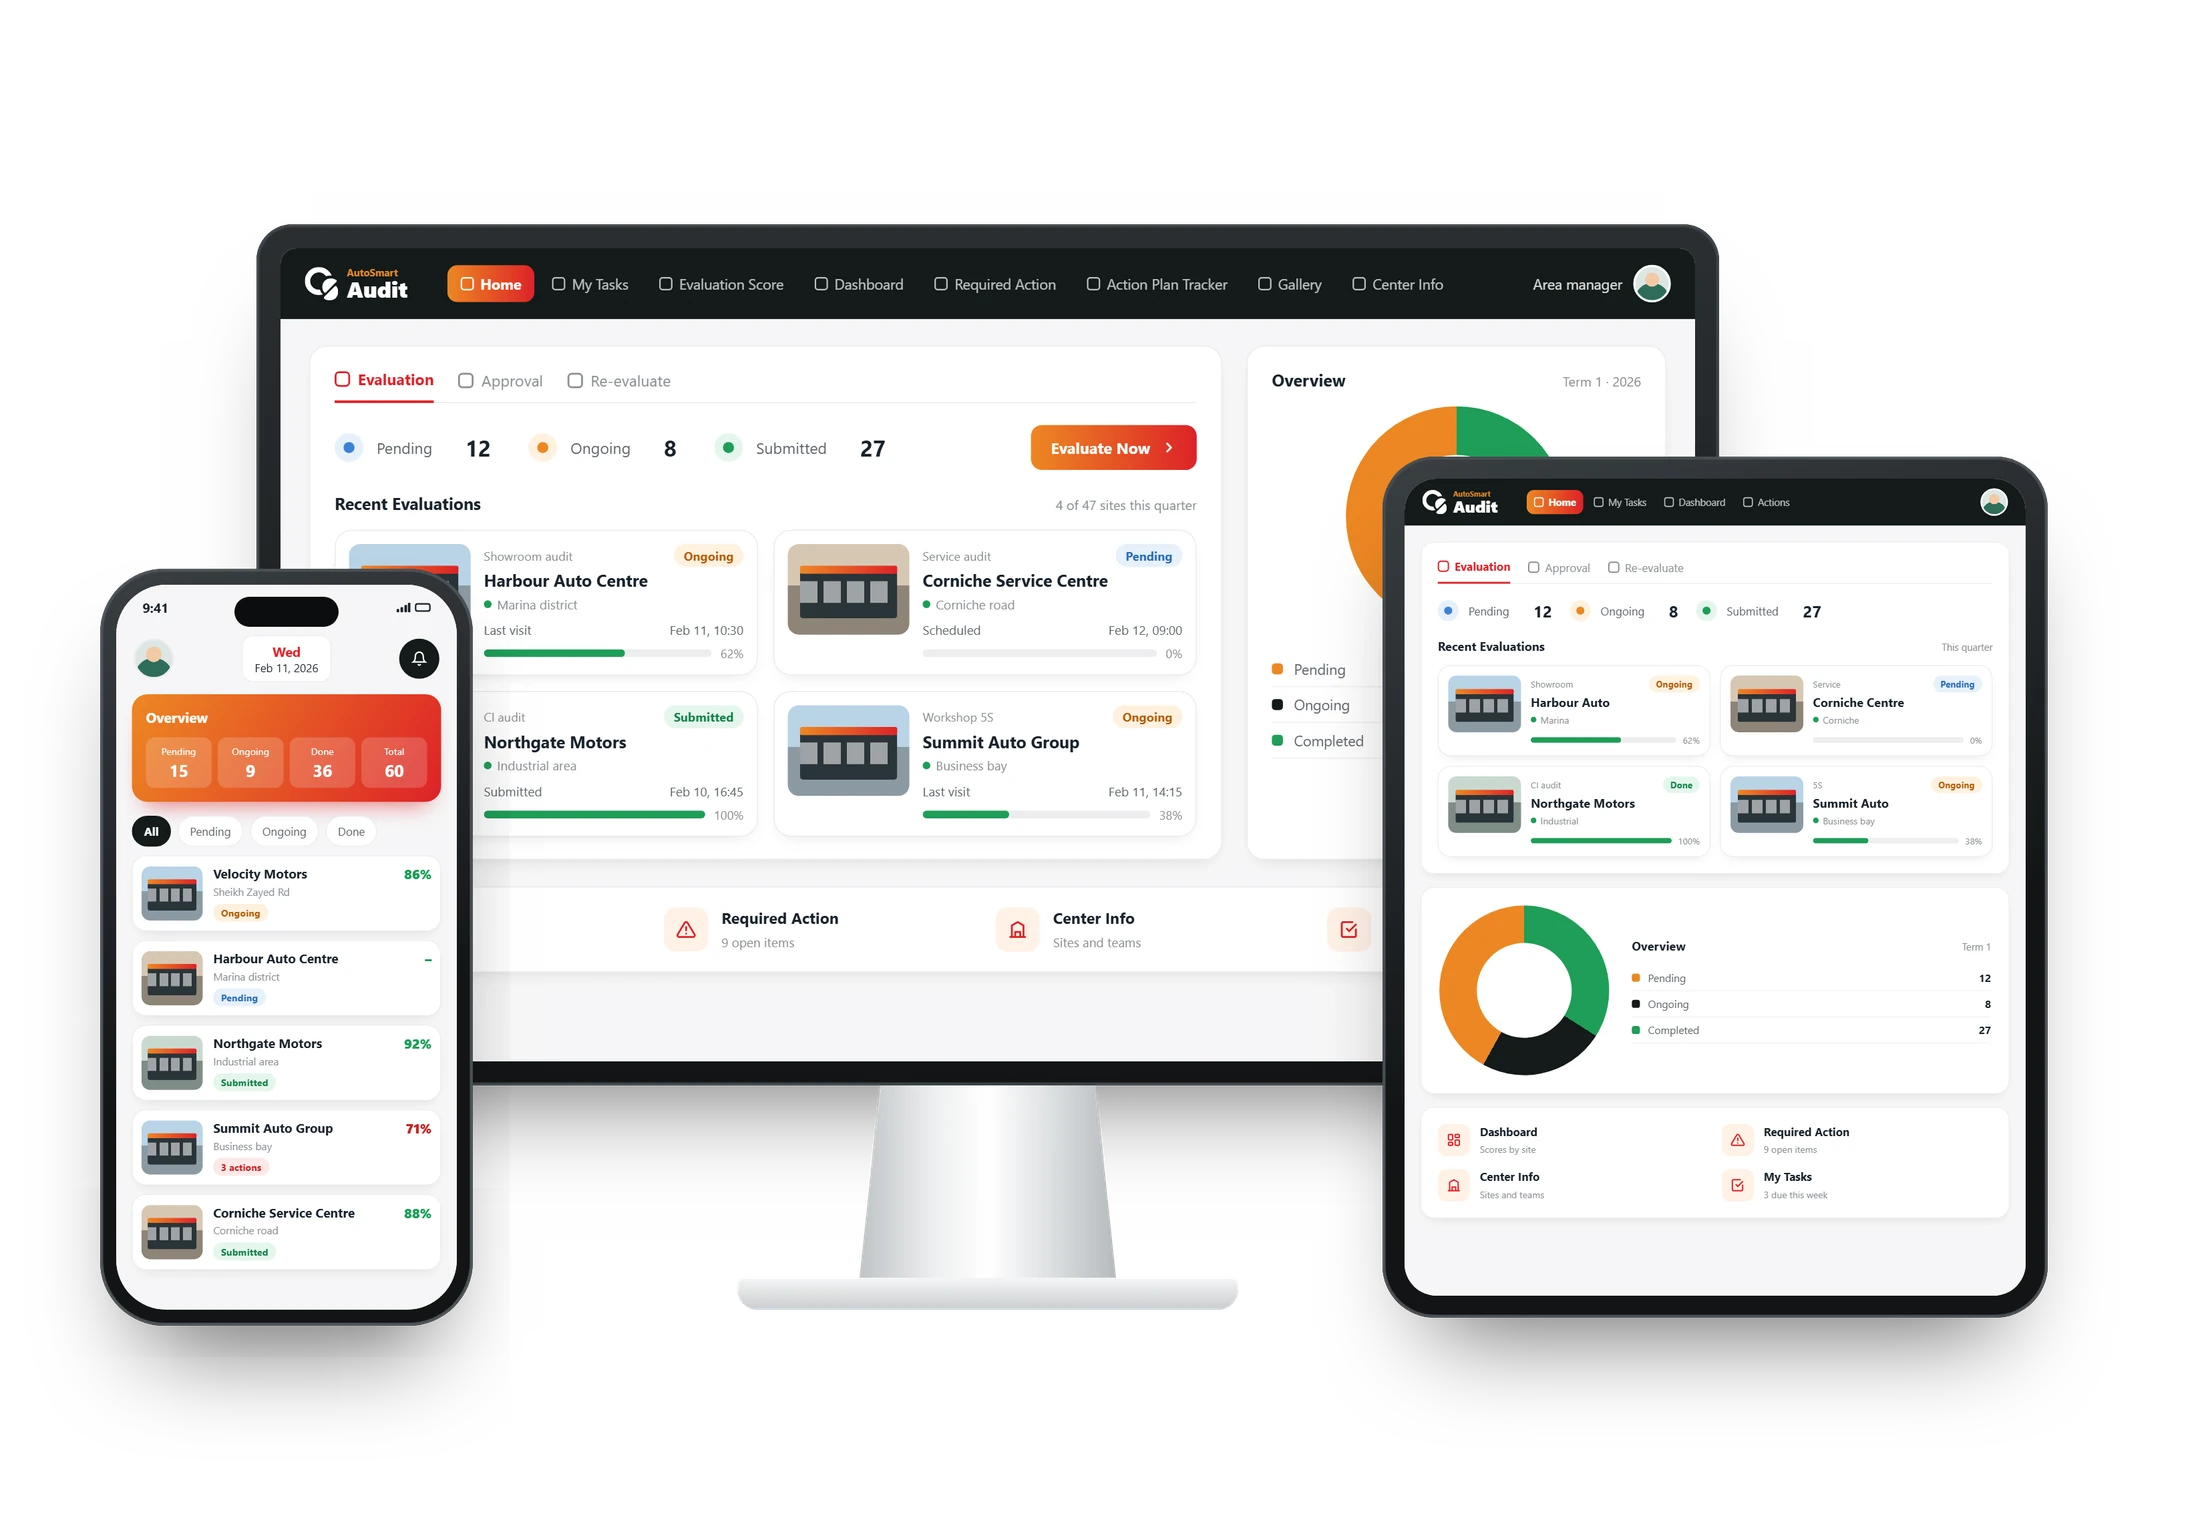
- Recorra el punto de venta, estándar por estándar. Califique cada uno de los 20 puntos de control como Conforme, No conforme o N/A. N/A solo cuando el estándar lo excluya, con el motivo registrado. Revise la redacción del consentimiento y las opciones de baja en el marketing reciente, pruebe el banner de cookies del sitio web y compruebe dónde se guardan los expedientes de venta.
- Registre la evidencia. Un punto solo es conforme con pruebas registradas en el momento de la auditoría: registros de consentimiento, el banner de cookies, el aviso de privacidad, el registro de solicitudes de acceso y el recibo de la tasa de la ICO.
- Asigne a cada no conformidad un responsable y un plazo de corrección. Registre lo que vio y quién se encarga de corregirlo. Cada estándar tiene un plazo ideal de corrección, desde inmediato hasta 30 días, contado desde el envío de la auditoría (vea la tabla anterior).
- Corregir y demostrarlo. El punto de venta corrige la causa y sube la prueba del cierre; el auditor revisa la prueba antes de cerrar el hallazgo.
- Volver a verificar en la próxima auditoría. Confirme que los hallazgos cerrados siguen cerrados y busque la misma no conformidad en sus otros puntos de venta, para que una deficiencia no se repita en toda la red.
Para quién es esta guía
- Gerentes generales de concesionarios
- Responsables de marketing y CRM
- Responsables de protección de datos
- Auditores
Documento de referencia, no asesoramiento jurídico. Las multas y las normas cambian: consulte el texto vigente con el regulador o con su asesor jurídico antes de actuar.