


Descripción general
¿Qué son los roles y permisos en AutoSmart?
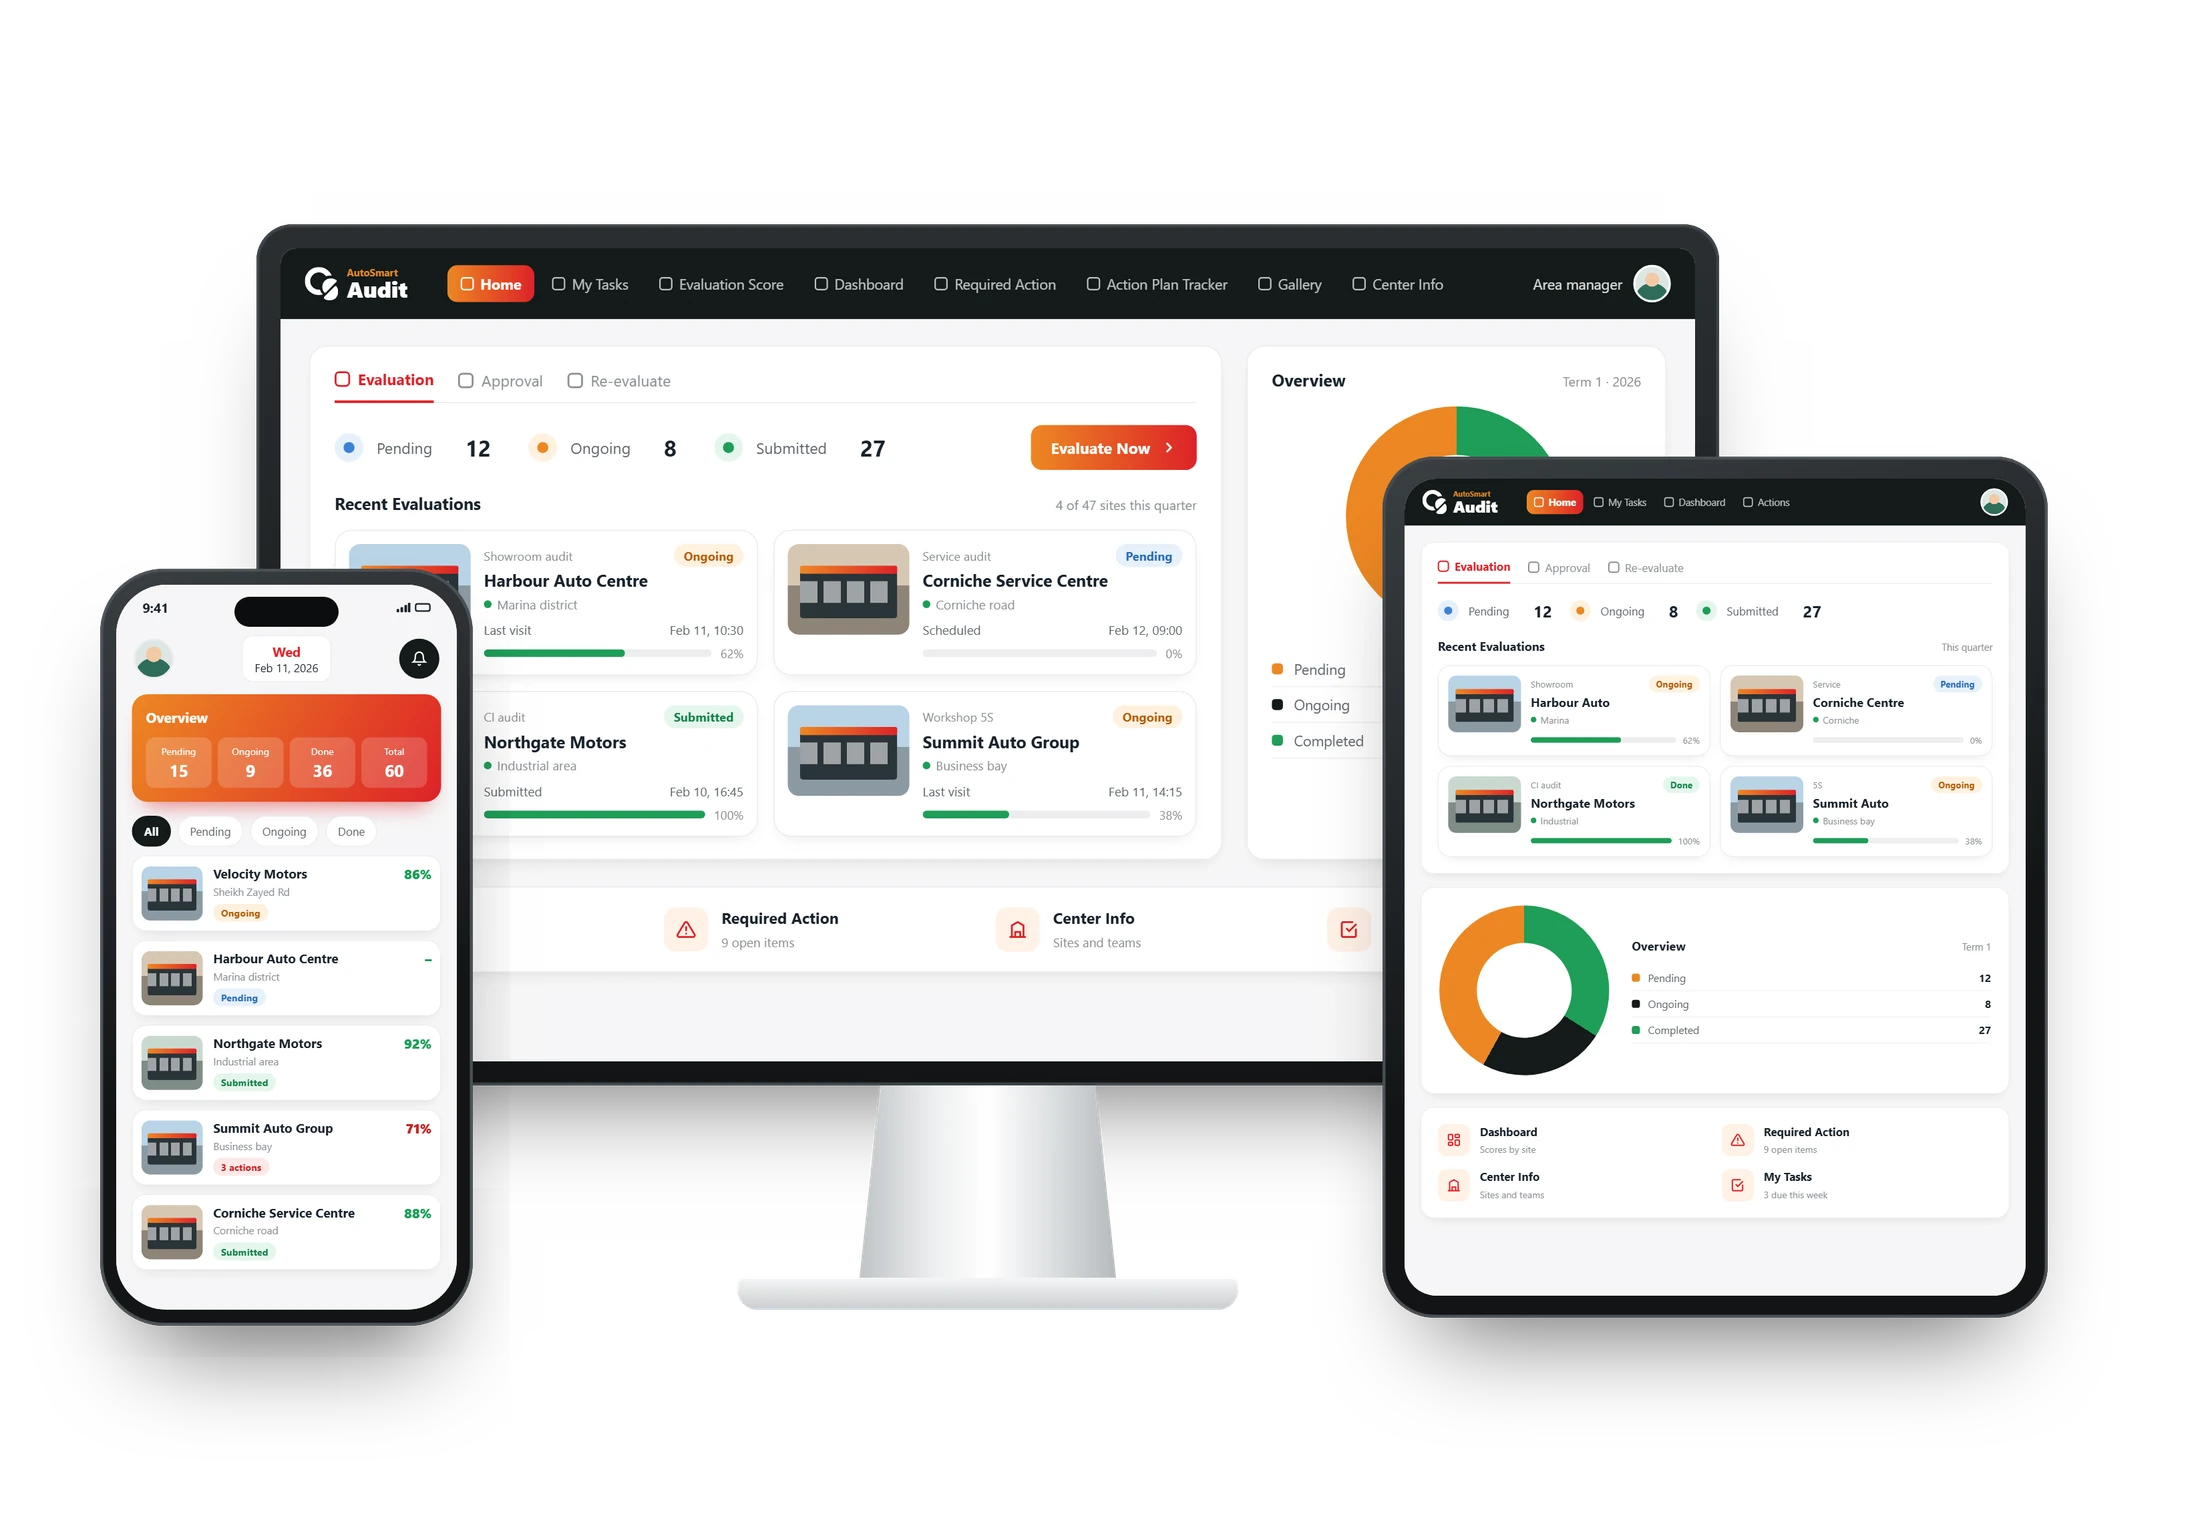
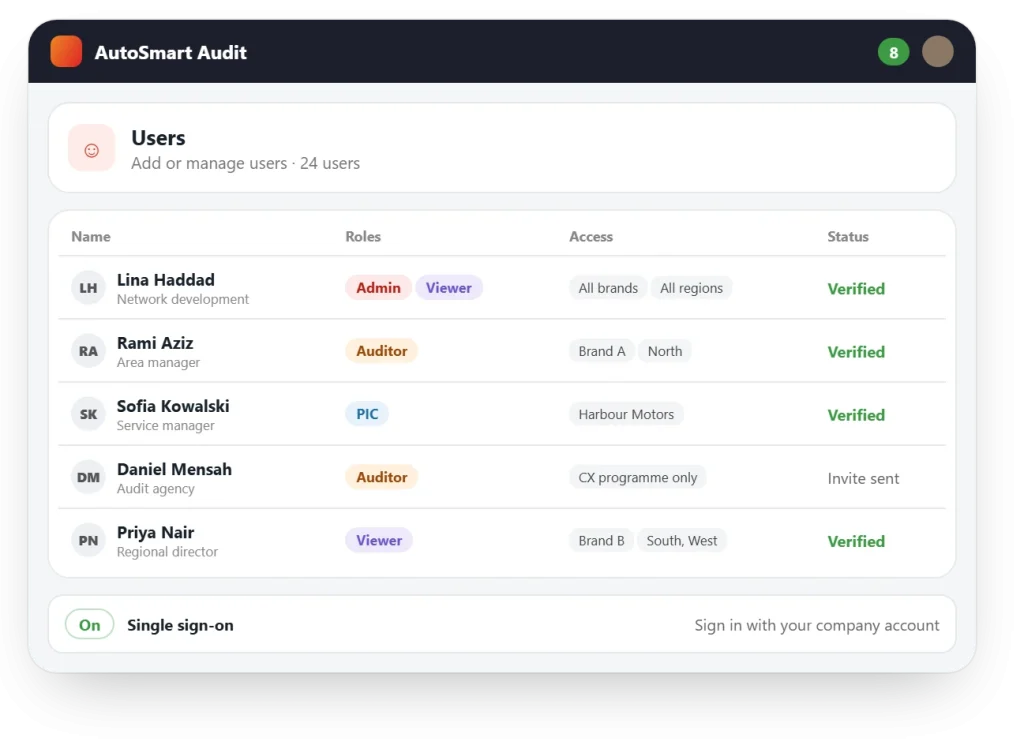
Los roles y permisos deciden qué puede ver, editar y aprobar cada usuario. En AutoSmart configura sus marcas, regiones y puntos de venta una vez, asigna a los usuarios un rol ya preparado o personalizado, limita su vista por marca, ubicación o programa de auditoría y les permite iniciar sesión con inicio de sesión único.
De un vistazo
Incluido en Roles estándar en todos los planes; roles personalizados e inicio de sesión único desde Enterprise
Usuarios Ilimitados, en todos los planes
Alojamiento En la nube o en sus propios servidores
Resultados
Resultados de clientes de AutoSmart
85 %
Reducción del tiempo de auditoría en MG Motors MEA, de 5 a 7 días a 1 día
2 a 3 días
Evaluación nacional de concesionarios en Kia India, antes 2 semanas
Capacidades clave
La vista adecuada para cada usuario
Una sola plataforma para toda la organización, y cada equipo ve solo lo suyo.
Su red, configurada una sola vez
Cree y gestione sus concesionarios, ubicaciones y puntos de venta en un solo lugar, y gestione varias marcas, países o grupos de distribuidores bajo una cuenta principal con datos separados.
- Gestión de concesionarios y centros
- Jerarquía multimarca y multirregión (Enterprise)
Roles adaptados a sus equipos
Empiece con roles ya preparados (ASM, ZSM, DDH, director de posventa y auditor) o defina los suyos y controle qué puede ver, editar y aprobar cada uno.
- Roles estándar en todos los planes
- Roles personalizados y permisos detallados (Enterprise)
Acceso por marca, región o programa
Limite a cada usuario a las marcas, sucursales, departamentos o programas de auditoría de los que es responsable, y dé acceso limitado a empresas de auditoría externas.
- Visibilidad por ubicación o departamento
- Acceso para auditores de empresas externas (Enterprise)
Inicio de sesión y alojamiento seguros
Los usuarios inician sesión con el proveedor de identidad corporativo, y la plataforma funciona en la nube o en sus propios servidores, con opción de elegir dónde se alojan los datos.
- Inicio de sesión único mediante SAML u OAuth (Enterprise)
- Opciones de residencia de datos (Enterprise)
Qué incluye
Todo lo que incluye red, roles y seguridad
Red
- Gestión de concesionarios y centros
- Jerarquía multimarca y multirregión
- Usuarios ilimitados en todos los planes
Acceso
- Roles estándar
- Roles personalizados y permisos detallados
- Acceso limitado para empresas de auditoría
Seguridad
- Inicio de sesión único (acceso con la cuenta de su empresa)
- En la nube o en sus propios servidores
- Opciones de residencia de datos
Dónde se usa
Dónde gestionan los equipos redes grandes
Preguntas frecuentes
Roles y permisos: preguntas frecuentes
¿Pagamos un extra por cada usuario que añadimos?
No. El precio es por punto de venta, no por usuario, y los usuarios ilimitados están incluidos. Auditores, responsables, gerentes de zona y equipos de los concesionarios pueden tener su propio acceso sin costo adicional, así que nadie tiene que compartir una cuenta para reducir la factura. Cada usuario sigue viendo solo lo que su rol le permite.
¿Puede un gerente de zona ver solo los puntos de venta de su zona?
Sí. La visibilidad puede limitarse por ubicación o departamento, de modo que un gerente de zona, un gerente de ventas de zona o el propietario de un punto de venta ve solo los puntos de venta de los que es responsable. También puede limitar a un usuario a las marcas o programas de auditoría que gestiona. Los roles predefinidos cubren ASM, ZSM, DDH, director de posventa y auditor.
¿Puede una agencia de auditoría externa realizar auditorías por nosotros?
Sí. Puede invitar a agencias de auditoría externas con un acceso controlado y limitado, para que sus auditores trabajen con sus listas de verificación y sus hallazgos lleguen directamente a la plataforma en lugar de recibirse como un informe aparte. Como cualquier otro usuario, pueden limitarse a las marcas, sucursales o programas de auditoría que usted elija, y cada punto no conforme que registren se convierte en una acción con seguimiento.
¿Podemos controlar quién edita las listas de verificación y quién aprueba las acciones?
Sí. Los roles personalizados y los permisos detallados le permiten decidir exactamente qué puede ver, editar y aprobar cada usuario. Por ejemplo, solo los usuarios con permiso pueden crear sus propias listas de verificación, y el cierre de una acción puede requerir la aprobación de un gerente o de la oficina central. Una acción puede crearla un usuario, realizarla otro y aprobarla un tercero.
¿Dónde se alojan nuestros datos de auditoría?
AutoSmart Audit funciona en la nube, y también puede funcionar en sus propios servidores si sus normas de TI o de cumplimiento lo exigen. Las opciones de residencia de datos le permiten elegir dónde se alojan sus datos para cumplir los requisitos regionales de cumplimiento. Indíquenos sus requisitos en la llamada de demostración y le mostraremos la configuración que le conviene.
¿Está AutoSmart Audit construido sobre Oracle u otra plataforma de terceros?
No. AutoSmart Audit es nuestro propio software, desarrollado por nuestro equipo y ejecutado en la nube, y utiliza tecnologías de bases de datos seguras y estándar del sector para ofrecer fiabilidad, rendimiento y escalabilidad. Como el código es nuestro, podemos ajustar la plataforma a la forma de trabajar de su red, como hicimos para MG Motors MEA y Almajdouie Motors.
¿Podemos gestionar nuestra propia lista de concesionarios y puntos de venta?
Sí. La gestión de concesionarios y centros le permite crear y gestionar su red de concesionarios, ubicaciones y puntos de venta en un solo lugar, y la configuración guiada le ayuda a cargar su red, sus usuarios y sus primeras auditorías. Varias marcas, países o grupos de distribuidores también pueden funcionar bajo una cuenta principal con sus datos separados.